
A análise publicada pelo especialista em cibersegurança @cyber_razz no X (antigo Twitter) joga luz sobre um incidente chocante que expõe as fragilidades da Segurança IoT. Um cassino sofreu um roubo de dados massivo, com a peculiaridade de que o ponto de entrada para a rede foi um item aparentemente inofensivo: um aquário inteligente. Este caso real serve como um alerta contundente sobre os perigos ocultos em dispositivos conectados, muitas vezes subestimados tanto por empresas quanto por usuários individuais.
O incidente demonstra que, mesmo com medidas de isolamento, a superfície de ataque expandida pelos aparelhos da Internet das Coisas (IoT) representa um vetor significativo para criminosos. O volume de 10 gigabytes de dados roubados, somado à forma engenhosa de exfiltração, sublinha a urgência de reavaliar as estratégias de proteção digital em um mundo cada vez mais conectado.
A Inusitada Invasão via Aquário Inteligente
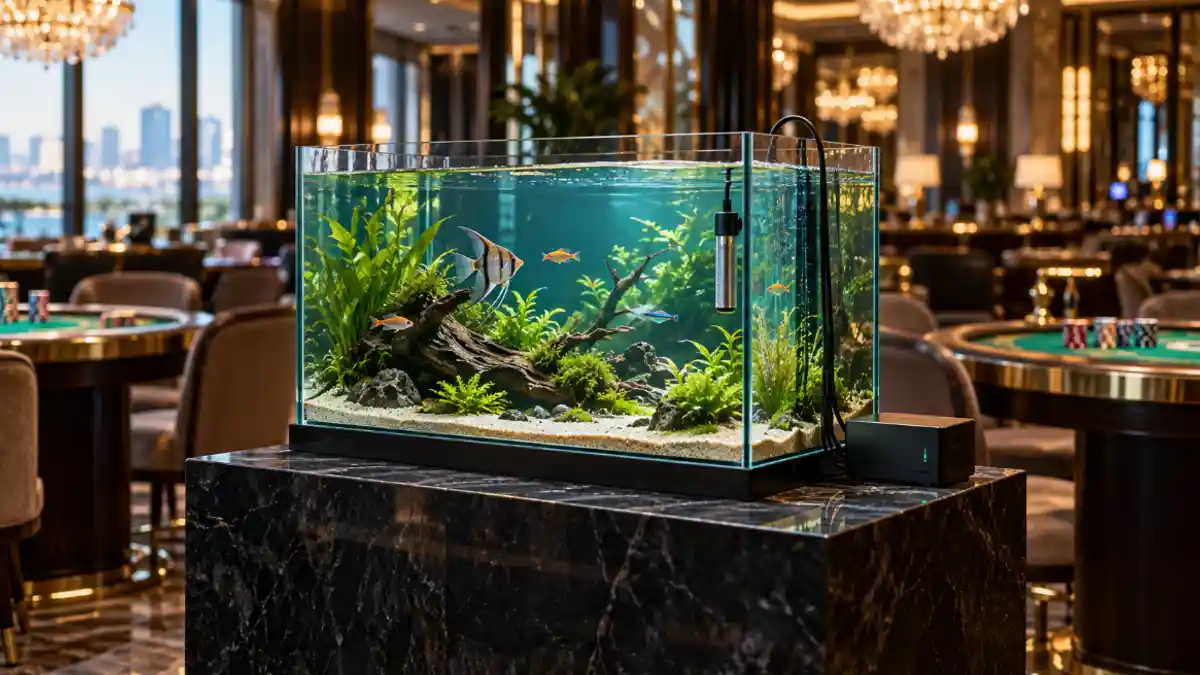
Um cassino havia instalado um aquário inteligente deslumbrante em seu saguão. Este dispositivo era uma maravilha tecnológica, oferecendo alimentação automatizada, controle de temperatura preciso e monitoramento remoto conveniente. Como é comum para tais tecnologias, ele estava conectado à internet para funcionar plenamente.
Captain’s Club: Networking Blockchain
Captain’s Club é um clube de networking da indústria Blockchain que conecta CEOs e especialistas no Brasil, América Latina, Europa e EUA.
 bitcoinblock.com.br
No entanto, essa conectividade se tornou sua ruína. Hackers descobriram o aquário e, aproveitando-se de suas vulnerabilidades, o exploraram. Em seguida, eles conseguiram baixar o banco de dados de ‘high-rollers’, clientes que gastavam grandes somas no cassino. O volume total dos dados roubados foi de 10 gigabytes.
Os dados foram enviados para a Finlândia. Notavelmente, os hackers utilizaram protocolos de áudio e vídeo para a exfiltração, fazendo com que o tráfego parecesse uma transmissão normal de streaming. Assim, o aquário permaneceu no saguão, mantendo a química da água intacta, enquanto silenciosamente roubava números de cartões de crédito e outras informações sensíveis.
Quebrando o Isolamento e Pivotando na Rede
O cassino, ciente dos riscos, havia isolado o aquário em sua própria Rede Virtual Privada (VPN). Ele estava em uma rede separada, segregado e supostamente fora dos limites para qualquer outra coisa. No entanto, os hackers não se importaram com essas barreiras. Eles romperam o isolamento de qualquer forma.
Uma vez dentro do sistema do aquário, eles pivotaram para a rede principal do cassino. De forma metódica e silenciosa, os cibercriminosos extraíram os 10 gigabytes de dados ao longo do tempo. Dessa forma, ninguém percebeu a atividade incomum. Ninguém monitora o tráfego de saída de um aquário; afinal, por que fariam isso?
A Cegueira para o Tráfego de Dispositivos Conectados
A empresa de cibersegurança Darktrace, ao investigar o incidente, identificou o problema de imediato. Eles observaram o aquário enviando enormes quantidades de dados para um IP externo. Além disso, o dispositivo estava utilizando protocolos projetados para áudio, não para transferência de dados. Isso era um sinal claro de exfiltração.
O aquário era o único dispositivo em todo o cassino que havia se comunicado com aquele servidor finlandês. Não era um computador, não eram credenciais comprometidas, tampouco um e-mail com malware. Era um aquário conectado à rede. Embora haja debates no campo da cibersegurança sobre a natureza exata do acesso inicial à rede mais ampla do cassino – com algumas análises sugerindo que o aquário foi primariamente um método de exfiltração após uma intrusão prévia – a narrativa de @cyber_razz destaca a capacidade dos hackers de quebrar o isolamento do aquário e, a partir dele, pivotar para a rede principal.
As Vulnerabilidades Inerentes da Segurança IoT
A lição que todos aprenderam com este caso é clara: dispositivos IoT são, em muitos casos, uma “teatro de segurança”. Você pode tentar protegê-los, isolá-los e bloqueá-los. No entanto, eles ainda estão conectados a algo. Dessa forma, eles ainda permanecem vulneráveis a alguma forma de ataque, e cedo ou tarde, algo os encontrará.
Isso pode ser algo tão simples quanto verificar se um aquário está rodando com a senha padrão de fábrica. Uma leitura comum no mercado aponta para a banalização da segurança em muitos desses dispositivos. Os fabricantes priorizam a funcionalidade e a conveniência em detrimento de protocolos de segurança robustos. Por isso, as fragilidades da Segurança IoT são sistêmicas e merecem atenção crítica. As vulnerabilidades mais comuns em dispositivos IoT incluem:
- Configurações padrão inseguras: Senhas fracas ou credenciais hardcoded.
- Falta de monitoramento de tráfego de saída: Dispositivos “inofensivos” são ignorados pelos sistemas de segurança.
- Superestimar a eficácia do isolamento de rede: VPNs e VLANs podem ser burladas se o dispositivo em si for comprometido.
- Ausência de atualizações regulares: Muitos dispositivos IoT não recebem patches de segurança.
Análise Editorial Equipe Bitcoin Block
Este incidente do aquário é mais do que uma anedota de cibersegurança; ele é um microcosmo dos desafios enfrentados pela soberania individual em uma era hiperconectada. Do ponto de vista libertário, a facilidade com que dados sensíveis de clientes foram comprometidos por meio de um dispositivo IoT sublinha a fragilidade da propriedade digital e da privacidade financeira quando confiadas a terceiros.
A máxima “not your keys, not your coins” se estende para “not your devices, not your data”. Quando um indivíduo ou uma entidade confia em uma infraestrutura terceirizada – seja um banco, um provedor de serviços ou até mesmo um aquário inteligente – ele abre mão de uma parcela de controle. O roubo de 10 gigabytes de dados de alto valor demonstra que a vigilância, mesmo que não seja estatal, é uma ameaça constante. A inovação no mercado livre é vital, mas ela deve ser acompanhada por uma robusta responsabilidade na segurança. A competição e o empreendedorismo deveriam impulsionar não apenas a funcionalidade, mas também a resiliência contra ataques, um aspecto que a Segurança IoT frequentemente negligencia.
Implicações para a Soberania Individual
O caso do cassino é um lembrete contundente de que a superfície de ataque se expande dos grandes sistemas corporativos para o ambiente doméstico. Com residências repletas de dispositivos IoT – de máquinas de lavar a geladeiras e secadoras, como é comum se observar – cada gadget conectado representa um potencial vetor de invasão. A ideia de que “hackers não fazem apenas brincadeiras infantis” reforça a seriedade do risco: a intenção por trás de tais explorações é, quase sempre, o ganho financeiro ou o acesso a informações valiosas.
Portanto, a responsabilidade pela própria segurança digital recai cada vez mais sobre o indivíduo. A ideia de que um hotspot móvel poderia ser uma solução para isolar dispositivos IoT reflete uma busca por autocustódia da rede. Isso exige uma mudança de mentalidade, onde a segurança não é uma função de um guardião externo, mas uma prática contínua de diligência pessoal. Para mitigar esses riscos, é fundamental:
- Auditoria e segmentação de rede: Crie redes separadas para dispositivos IoT, isolando-os da rede principal.
- Fortalecimento de credenciais: Troque senhas padrão imediatamente e use senhas fortes e únicas para cada dispositivo.
- Monitoramento de tráfego: Embora complexo para o usuário comum, ferramentas mais avançadas de firewall doméstico podem ajudar a identificar tráfego incomum.
- Atualizações regulares: Mantenha o firmware dos dispositivos IoT sempre atualizado.
Não perca a chance de estar com os principais líderes da indústria Blockchain! Uma experiência exclusiva com discussões profundas, networking de alto impacto e colaborações reais.
bitcoinblock.com.br
Conclusão
O episódio do aquário inteligente do cassino é uma prova irrefutável de que a Segurança IoT é uma área crítica e negligenciada. Ele reforça a necessidade de um ceticismo saudável em relação à conveniência dos dispositivos conectados e um compromisso inabalável com a privacidade e a propriedade digital. Como indivíduos e empresas, devemos estar vigilantes, questionando a segurança inerente de cada novo gadget que trazemos para nossas vidas e redes. A liberdade e a soberania no mundo digital dependem de nossa capacidade de proteger nossos próprios dados e ativos contra invasões, por mais inusitada que seja a porta de entrada.
Fonte: fio original publicado por @cyber_razz no X, com base em matéria de helpnetsecurity.com.
Isenção de responsabilidade: As opiniões, bem como todas as informações compartilhadas nesta análise de preços ou artigos mencionando projetos, são publicadas de boa-fé. Os leitores deverão fazer sua própria pesquisa e diligência. Qualquer ação tomada pelo leitor é prejudicial para sua conta e risco. O Bitcoin Block não será responsável por qualquer perda ou dano direto ou indireto.
Compre Bitcoin com sigilo absoluto.
Sem KYC, sem burocracia e em poucos minutos. Na Royal BTC você troca reais por BTC sem KYC e sem burocracia. Use o cupom BITCOINBLOCK e entre na economia do Bitcoin com sigilo absoluto.