A criptografia é o alicerce da segurança digital moderna, crucial para proteger dados, transações e a própria privacidade individual. No entanto, por anos, a origem de parâmetros-chave em padrões criptográficos amplamente utilizados permaneceu um mistério, gerando ceticismo e desconfiança. Uma recente análise, publicada pelo renomado analista @sweis no X, lança luz sobre a intrigante história das Curvas ECDSA NIST, um dos padrões mais populares e essenciais para a segurança de sistemas digitais, incluindo criptomoedas.
Essa revelação, amplamente detalhada em uma matéria de www.anthropic.com, não apenas desvenda um enigma de décadas, mas também oferece uma perspectiva crucial sobre a importância da transparência e da auditabilidade em sistemas que sustentam a confiança digital. Em particular, a descoberta de que as sementes (seeds) para essas curvas foram geradas de forma simples, mas opaca, desafia a narrativa tradicional sobre a gênese de padrões de segurança críticos.
A Desvendando a Origem das Curvas Criptográficas
As curvas ECDSA (Elliptic Curve Digital Signature Algorithm) são um pilar fundamental da criptografia de chave pública, adotadas pelo NIST (National Institute of Standards and Technology) dos EUA no ano 2000, como parte do Padrão de Assinatura Digital FIPS 186-2. Esse padrão inclui uma série de curvas elípticas com diferentes níveis de segurança. Para curvas sobre campos primos e binários, as especificações publicaram um parâmetro “seed” (semente), cujo valor de hash define o coeficiente ‘b’ da curva.
Captain’s Club: Networking Blockchain
Captain’s Club é um clube de networking da indústria Blockchain que conecta CEOs e especialistas no Brasil, América Latina, Europa e EUA.
 bitcoinblock.com.br
O Mistério dos Seeds ECDSA
A proveniência desses seeds sempre foi uma questão em aberto, visto que foram fornecidos pela NSA (Agência de Segurança Nacional dos EUA) sem qualquer explicação ou justificativa. Por exemplo, o seed da curva NIST P-256 era C49D3608 86E70493 6A6678E1 139D26B7 819F7E90, sem nenhuma informação sobre sua origem. Isso gerou especulações e até mesmo teorias conspiratórias sobre possíveis ‘backdoors’ ou vulnerabilidades intencionais.
O analista @sweis passou um tempo considerável investigando, conversando com ex-funcionários da NSA e criptógrafos veteranos. Uma história popular, que ele ouviu de quatro pessoas independentes — incluindo o próprio Jerry Solinas, funcionário de longa data da NSA — era que Solinas havia gerado os seeds usando o hash de uma frase humorística. Contudo, essa teoria provou-se incorreta. Além disso, Neal Koblitz e Alfred Menezes escreveram um resumo detalhado sobre essa controvérsia, intitulado “A Riddle Wrapped in an Enigma”, evidenciando a profundidade do mistério e as preocupações comunitárias.
Claude AI Revela a Verdade
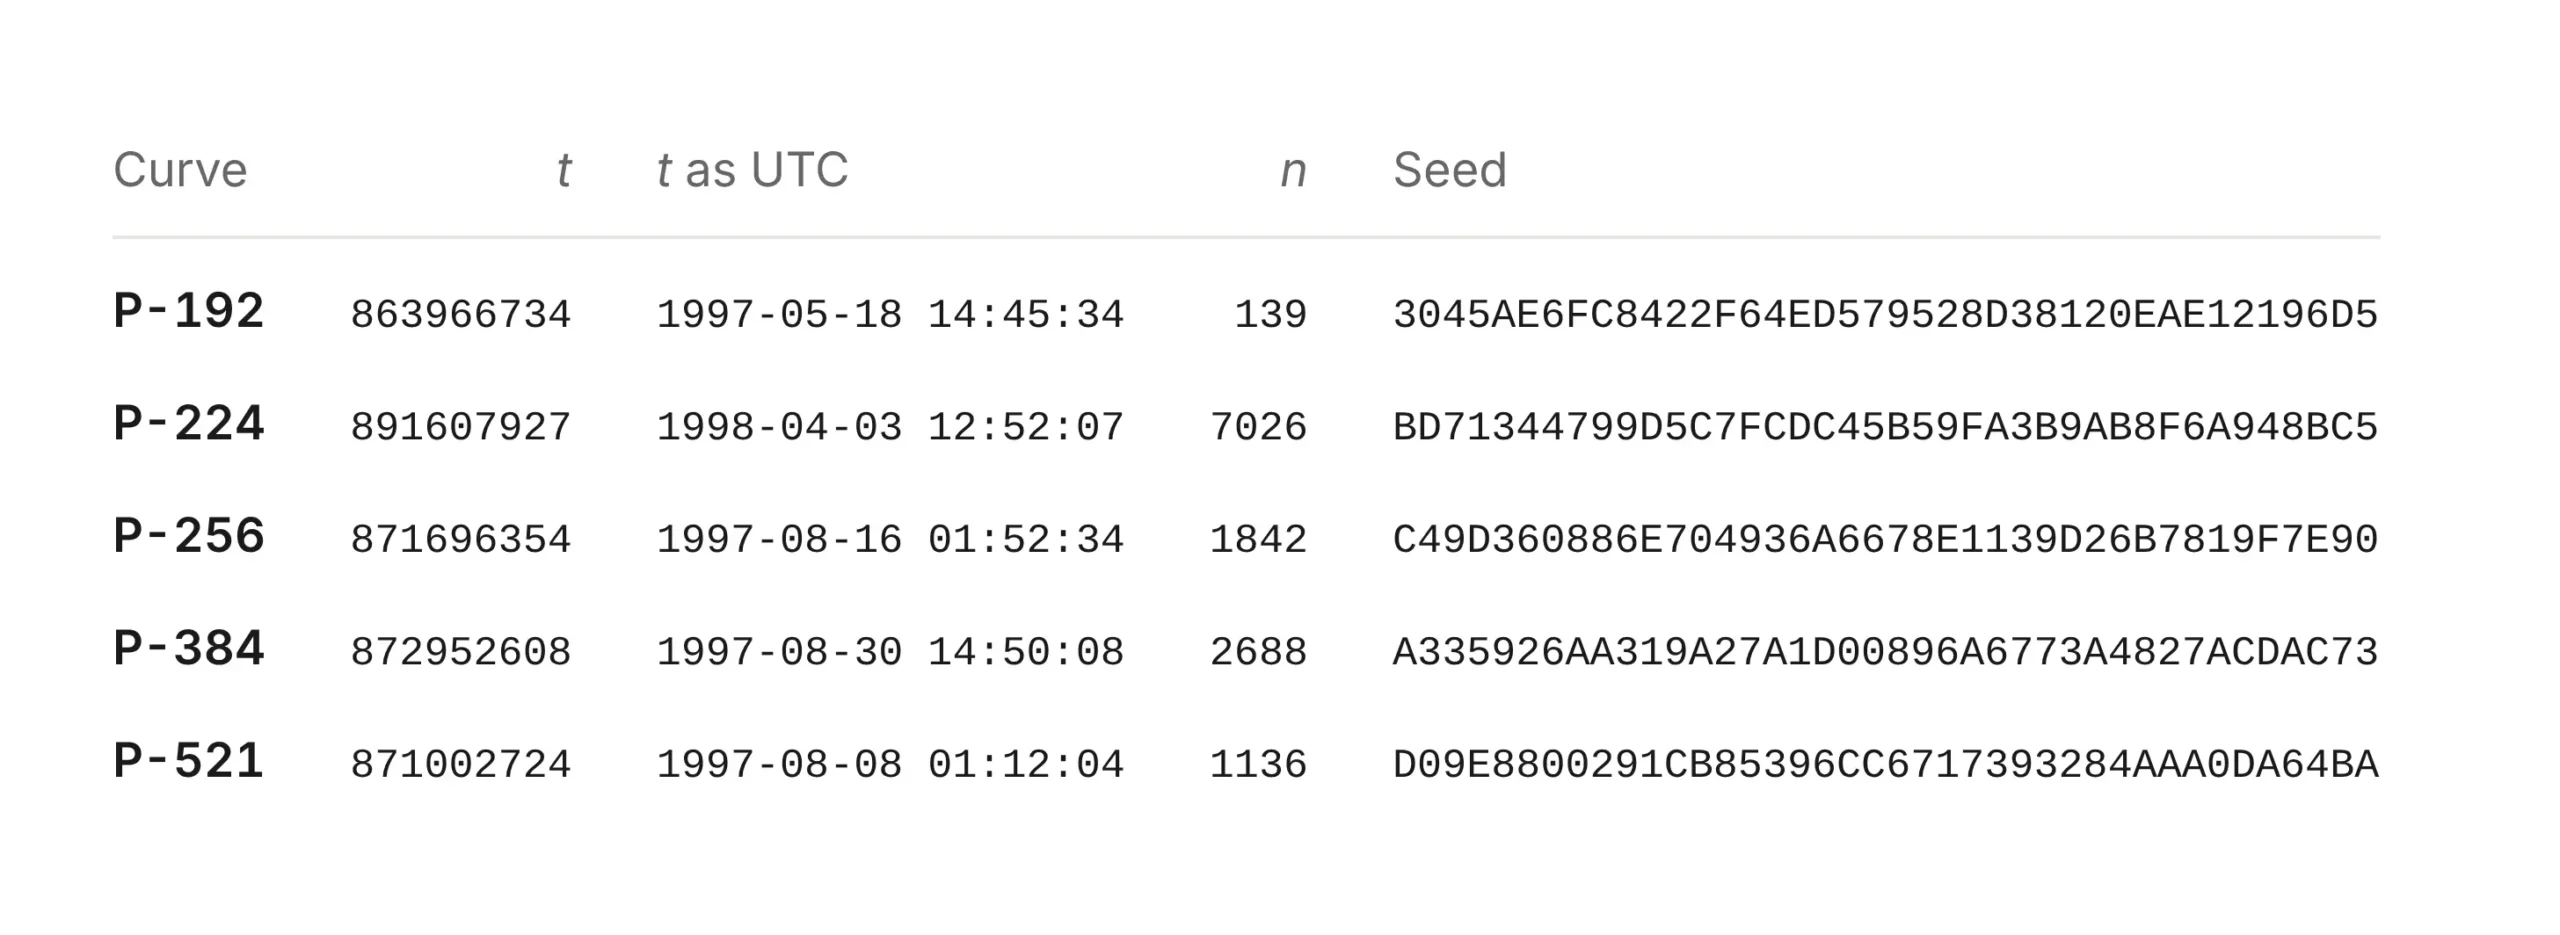
O portal www.anthropic.com explica que, em outubro de 2026, um funcionário da Anthropic utilizou um modelo de pesquisa interno, o Claude AI, para investigar a origem dos seeds sem fornecer pistas prévias. Em menos de meia hora, o Claude descobriu a origem dos seeds das curvas NIST P-192, P-224, P-256, P-384 e P-521. A surpreendente revelação é que nenhum deles era o resultado de qualquer algoritmo de hash. Em vez disso, eram saídas do gerador de números aleatórios lrand48 da biblioteca C, semeado com um timestamp Unix.
O algoritmo usado, segundo a Anthropic, consistia em:
- Amostrar bytes de um gerador de números aleatórios (RNG) inicializado por um timestamp Unix (t).
- Repetir por um número de iterações (n).
- Cada iteração gerava 20 bytes como um seed candidato.
Por exemplo, a curva P-256 exigiu 1.842 iterações para produzir o seed padronizado. A simplicidade do método, utilizando um gerador pseudorrandômico (PRNG) comum da época, semeado por um relógio do sistema, tornou a reprodução possível e dissipou grande parte da desconfiança acumulada.
Implicações da Descoberta
Não perca a chance de estar com os principais líderes da indústria Blockchain! Uma experiência exclusiva com discussões profundas, networking de alto impacto e colaborações reais.
bitcoinblock.com.br
A principal conclusão, conforme destacado pela Anthropic, é que esta não é uma falha criptográfica, um novo ataque ou uma fraqueza nas curvas ECDSA. Pelo contrário, a descoberta aumenta a confiança de que as curvas foram escolhidas sem backdoors ou fraquezas intencionais. Por muitos anos, houve suspeitas sobre as origens dos parâmetros da curva NIST, pois foram apresentados sem explicação. Essas novas descobertas tornam a existência de subversões muito menos plausíveis. Os seeds foram gerados de uma maneira bastante simples: um gerador de números pseudorrandômicos comum, inicializado a partir do relógio, que qualquer um pode agora reproduzir. Assim, há menos espaço para subversão e mais confiança na segurança dos parâmetros. Alguns na comunidade apontavam que, mesmo um timestamp, é um “parâmetro” pequeno, mas controlável, como o “9:52pm de uma sexta-feira
Fonte: fio original publicado por @sweis no X, com base em matéria de www.anthropic.com.
Isenção de responsabilidade: As opiniões, bem como todas as informações compartilhadas nesta análise de preços ou artigos mencionando projetos, são publicadas de boa-fé. Os leitores deverão fazer sua própria pesquisa e diligência. Qualquer ação tomada pelo leitor é prejudicial para sua conta e risco. O Bitcoin Block não será responsável por qualquer perda ou dano direto ou indireto.
Compre Bitcoin com sigilo absoluto.
Sem KYC, sem burocracia e em poucos minutos. Na Royal BTC você troca reais por BTC sem KYC e sem burocracia. Use o cupom BITCOINBLOCK e entre na economia do Bitcoin com sigilo absoluto.