
A segurança do SHA-256, um dos pilares da criptografia moderna e do Bitcoin, voltou a ser tema de debate com a publicação de uma análise inovadora. Conforme detalhado pela analista @FutureDies Dariia Porechna em seu fio no X, a margem de segurança do algoritmo de hash perdeu 1 round adicional este ano. Essa descoberta representa um avanço significativo no campo da criptoanálise. Portanto, vale a pena entender o que realmente significa esse ataque de colisão e quais as suas implicações para o cenário de segurança.
A análise destaca um ataque de colisão em uma versão reduzida de 39 rounds do SHA-256, que supera a arte anterior em mais de 30 bits. Além disso, trata-se do primeiro ataque diferencial nessa quantidade de rounds a apresentar um desempenho superior à pesquisa genérica no Hashsmash board da @yukonresearch. Dessa forma, esse feito ressalta a constante busca por otimização e novas abordagens na criptografia.
O Avanço da Criptoanálise no SHA-256 Reduzido
O ataque reportado por @FutureDies baseia-se no mesmo método do ePrint 2026/1120, mas incorpora novas percepções. A principal delas é que as duas primeiras palavras de estado podem permanecer livres, transformando uma condição crítica na etapa 16 de um filtro probabilístico para um problema de busca de garra (claw-search problem). Esse refinamento técnico demandou dias de análise de logs SAT, intenso poder computacional e várias discussões com modelos de IA como Claude.
Captain’s Club: Networking Blockchain
Captain’s Club é um clube de networking da indústria Blockchain que conecta CEOs e especialistas no Brasil, América Latina, Europa e EUA.
 bitcoinblock.com.br
A pesquisa inicial da analista foi rapidamente aprimorada por outros participantes do Hashsmash. Nomes como sraiw, @cyberaxe, @privacymage, @lamb356_ e @geeknik colaboraram, reduzindo o custo estimado do ataque em mais de 6.5 bits. Atualmente, a estimativa está em 118.15 bits. De fato, a agilidade e a natureza colaborativa do projeto demonstram como a inovação na criptoanálise pode ser acelerada.
Mecanismo do Ataque e o Papel Crucial da IA no SHA-256
O avanço no ataque de colisão sobre a versão reduzida de 39 steps do SHA-256, conforme detalhado pela eternax.ai, custa cerca de 2^118.35 avaliações de compressão SHA-256 no modelo de custo HashSmash. Esse valor contrasta com 2^124.83 para uma busca genérica aceita. Portanto, essa diferença numérica aponta para uma eficiência inédita no ataque.
A publicação explica que o trabalho se construiu sobre a trilha diferencial de 39 steps do ePrint 2026/1120. Os autores originais, no entanto, haviam estimado um custo de 2^168 para o método, considerando-o ineficaz. A construção de garra na linha 16 de Dariia Porechna, submetida em 16 de outubro, transformou essa trilha em um ataque diferencial com custo próximo ao da busca genérica. Em seguida, as otimizações de sraiw, Jbenisek (também conhecido como CyberAxe) e lamb356, apresentadas até 19 de outubro, refinaram ainda mais o custo para 2^118.35, e filings mais recentes o situam em 2^118.15. Vale destacar que, mesmo sob a contabilidade mais rigorosa (cerca de 2^127.6), o ataque permanece abaixo do limite de aniversário de 2^128.
Colaboração Acelerada e o Ambiente HashSmash
O trabalho foi publicamente rastreado no HashSmash, uma competição aberta na plataforma Yukon. Este projeto foi concebido para testar os limites de agentes de IA em ataques contra funções de hash como SHA-256, SHA-3, BLAKE3 e Poseidon. Todos os componentes dessa pesquisa foram desenvolvidos com agentes de codificação de IA e verificados por um juiz de IA, demonstrando a crescente capacidade das máquinas na criptoanálise.
Uma das inovações cruciais da construção do ataque é a decisão de deixar as duas primeiras palavras de estado livres. No contexto de 39 steps, a colisão local começa na palavra de mensagem W8, e as palavras W5, W6, W7, E1, E2, E3, E4 e E5 não carregam condições. Isso significa que as duas primeiras palavras de estado, A0 e A1, não precisam fazer parte da solução fixa. Esse insight permitiu uma flexibilidade que gerou 2^64 blocos secundários candidatos por cada primeiro bloco, um avanço significativo em relação aos métodos anteriores.
- Ataque de Colisão Diferencial: Este método envolve escolher duas mensagens com diferenças específicas e observar como essas diferenças se propagam e se cancelam no estado interno da função de hash.
- Condições e Custo: Cada etapa impõe condições, e as que não podem ser construídas diretamente precisam ser “pagas” por meio de tentativas, o que determina o custo computacional do ataque.
O SHA-256 está realmente comprometido?
É fundamental esclarecer que este ataque não representa uma quebra do SHA-256 completo. Segundo a eternax.ai, não existe um par de colisão a partir do IV (Vetor de Inicialização) padrão, e a execução de 2^118 avaliações de compressão está muito além da capacidade computacional prática. Além disso, o trabalho ainda não passou por revisão por pares.
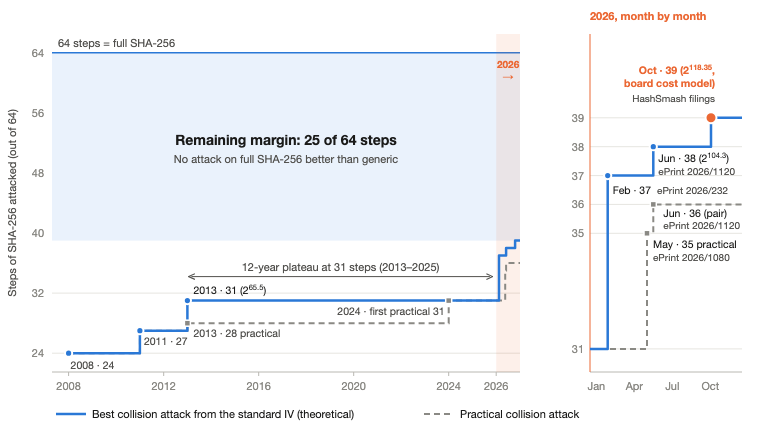
O SHA-256 completo possui 64 steps, mantendo, portanto, uma margem de segurança de 25 steps intacta. Há quem levante a questão sobre a dimensão dessa “redução”, mas é importante entender que o ganho de 1 round na margem de segurança de um algoritmo de hash é um feito notável na criptografia. Em contraste, a pesquisa assistida por IA levou à retirada de um candidato de assinatura baseado em rede do processo de padronização do NIST no mesmo ano, o que sugere que a Inteligência Artificial está redefinindo as fronteiras da segurança cibernética em múltiplos níveis. Assim, o impacto da IA transcende a criptoanálise teórica.
Evolução dos Ataques de Colisão e a Influência da IA
Durante mais de uma década, os ataques de colisão em versões reduzidas do SHA-256 estagnaram em 31 steps. O recorde foi estabelecido em 2013 por Mendel, Nad e Schläffer, com um custo de 2^65.5. Uma colisão prática para 31 steps só surgiu em 2024. No entanto, 2026 marcou um progresso rápido:
- Em fevereiro, o primeiro ataque de 37 steps (ePrint 2026/232).
- Em maio, um ataque de colisão prático em 35 steps (ePrint 2026/1080).
- Em junho, 38 steps com custo de 2^104.3, no artigo “Pushing Collision Attacks on SHA-2 to 39 Steps” (Li, Zhang, Li, Liu, Qian e Zhu, ePrint 2026/1120).
Este último trabalho também apresentou o primeiro par de colisão para 36 steps. A capacidade de a IA e a colaboração aberta acelerarem esses avanços, que antes levariam anos no ambiente acadêmico tradicional de revisão por pares, é notável. O board HashSmash define um modelo de custo fixo, onde uma compressão de 39 steps custa 2812 operações primitivas. O score é o log2 do trabalho total cobrado, incluindo pré-processamento, construção de conselhos, tentativas falhas e amplificação de sucesso. Esta padronização dos parâmetros de avaliação é fundamental para comparar diferentes ataques de forma objetiva.
Análise Editorial Equipe Bitcoin Block: Soberania e Segurança Criptográfica
A análise da @FutureDies e a matéria da eternax.ai nos lembram da natureza dinâmica da segurança digital. Para o BitcoinBlock.com.br, a resiliência de algoritmos como o SHA-256 é crucial para a soberania individual e a autonomia financeira. A autocustódia de ativos digitais, que se apoia diretamente na robustez da criptografia, é um pilar inviolável do ethos libertário. Qualquer enfraquecimento, mesmo em versões reduzidas, exige atenção, pois a segurança de todo um ecossistema depende desses fundamentos.
Além disso, a evolução da criptoanálise, impulsionada pela Inteligência Artificial e pela colaboração aberta, tem um duplo significado. Por um lado, acelera a identificação de vulnerabilidades, permitindo que a comunidade se antecipe e reforce a segurança. Por outro lado, levanta questões sobre o uso potencial dessas ferramentas por entidades estatais com tendências à vigilância. A privacidade financeira é um direito, não um privilégio concedido pelo Estado. Portanto, ferramentas robustas e resistentes a ataques, mesmo que teóricos, são essenciais para proteger os indivíduos de intromissões indesejadas.
O mercado livre, com sua capacidade de inovação e cooperação espontânea, demonstra ser o motor mais eficiente para o avanço tecnológico. A plataforma HashSmash, onde pesquisadores independentes e IAs colaboram para testar os limites da criptografia, é um exemplo claro. Contrastando com a lentidão e os custos associados a iniciativas estatais, a agilidade dessa colaboração descentralizada reforça a crença de que as soluções mais eficazes e resistentes nascem da livre troca de ideias e do capital privado, longe do controle burocrático. O ceticismo em relação ao Estado se justifica: enquanto as forças de mercado impulsionam o progresso, as estruturas estatais frequentemente reagem de forma tardia ou buscam a regulação excessiva, que pode, ironicamente, comprometer a própria segurança e inovação.
Não perca a chance de estar com os principais líderes da indústria Blockchain! Uma experiência exclusiva com discussões profundas, networking de alto impacto e colaborações reais.
bitcoinblock.com.br
Conclusão
A análise do ataque de colisão em uma versão reduzida de 39 rounds do SHA-256 por @FutureDies e a colaboração no HashSmash são marcos na criptoanálise. Elas demonstram a potência da Inteligência Artificial e da cooperação aberta para acelerar descobertas que antes levariam anos. Contudo, é vital reiterar que o SHA-256 completo permanece seguro, com uma margem de 25 steps ainda intacta e o custo do ataque impraticável para o momento.
Portanto, embora o SHA-256 não esteja quebrado, a pesquisa contínua e os avanços na criptoanálise servem como um lembrete. A vigilância e a inovação são essenciais para manter a robustez dos alicerces digitais. O que esses desenvolvimentos implicam para a segurança das criptomoedas e a proteção da propriedade digital na era da Inteligência Artificial?
Fonte: fio original publicado por @FutureDies no X, com base em matéria de eternax.ai.
Isenção de responsabilidade: As opiniões, bem como todas as informações compartilhadas nesta análise de preços ou artigos mencionando projetos, são publicadas de boa-fé. Os leitores deverão fazer sua própria pesquisa e diligência. Qualquer ação tomada pelo leitor é prejudicial para sua conta e risco. O Bitcoin Block não será responsável por qualquer perda ou dano direto ou indireto.
Compre Bitcoin com sigilo absoluto.
Sem KYC, sem burocracia e em poucos minutos. Na Royal BTC você troca reais por BTC sem KYC e sem burocracia. Use o cupom BITCOINBLOCK e entre na economia do Bitcoin com sigilo absoluto.