
Em uma análise detalhada publicada no X, @officer_secret revelou uma impressionante cadeia de eventos que levou 46 anos para culminar na Falha OpenSSH, uma vulnerabilidade crítica apelidada de *sshole. Esta falha permitiu um bypass de autenticação que chocou a comunidade de segurança, levantando sérias questões sobre a infraestrutura digital global. A complexidade do cenário demonstra como pequenas decisões isoladas, tomadas ao longo de décadas, podem interagir para criar brechas de segurança significativas.
A análise de @officer_secret desvenda como uma série de modificações aparentemente razoáveis em componentes de software distintos se alinhou para criar uma porta de acesso inesperada. Portanto, compreender a evolução desta falha é crucial para administradores de sistemas e usuários que priorizam a soberania e a segurança de seus dados no ambiente digital. A seguir, exploraremos a linha do tempo que transformou uma solução simples do UNIX em um vetor de ataque complexo.
A Complexa Linha do Tempo da Falha OpenSSH
Tudo começou em 1980, quando o sistema UNIX introduziu o asterisco (*) no campo de senha de contas de sistema. A ideia original era simples e eficaz: este não era um hash real, o que impedia ataques de força bruta e assegurava que ninguém pudesse fazer login com uma senha. Dessa forma, as contas essenciais permaneceriam isoladas de tentativas de acesso não autorizado por meio de senhas.
Captain’s Club: Networking Blockchain
Captain’s Club é um clube de networking da indústria Blockchain que conecta CEOs e especialistas no Brasil, América Latina, Europa e EUA.
 bitcoinblock.com.br
Em 2012, os desenvolvedores da biblioteca `musl libc` tomaram uma decisão com repercussões inesperadas. Eles consideraram que retornar `NULL` da função `crypt()` em caso de falha era perigoso, pois muitos programas negligenciavam a verificação desse retorno e acabavam travando com erros de segmentação. Por isso, optaram por retornar uma string de erro.
Curiosamente, a string de erro escolhida foi precisamente o asterisco (*). Três semanas depois, uma limitação de comprimento foi adicionada: senhas com mais de 256 bytes passariam a consumir mais CPU, sendo rejeitadas. Contudo, como isso era considerado um erro, a função `crypt()` continuava a retornar o asterisco.
Em seguida, em 2016, o OpenSSH corrigiu um ataque de temporização (CVE-2016-6210). Para evitar que um atacante discernisse nomes de usuário válidos pelo tempo de resposta, o servidor passou a aplicar um hash à senha com um ‘salt’ falso ou emprestado, mesmo que o usuário não existisse. Essa medida visava aumentar a segurança contra certas classes de ataques de reconhecimento.
Finalmente, em 2022, o Alpine Linux alterou a senha raiz bloqueada no arquivo `/etc/shadow` de `!` para `*`. Esta mudança tinha como objetivo permitir que chaves SSH funcionassem corretamente em imagens de nuvem, facilitando a administração e o provisionamento de sistemas. Assim, o ciclo se completou, alinhando todas as peças para a vulnerabilidade.
- 1980: UNIX utiliza `*` no campo de senha de contas de sistema para impedir logins por senha.
- 2012 (Início): Desenvolvedores da `musl libc` decidem retornar `*` em vez de `NULL` em falhas da função `crypt()`.
- 2012 (Final): `musl libc` adiciona limite de 256 bytes para senhas, retornando `*` para senhas mais longas.
- 2016: OpenSSH corrige ataque de temporização (CVE-2016-6210), usando ‘salt’ falso para usuários inexistentes.
- 2022: Alpine Linux altera senha raiz bloqueada para `*` em `/etc/shadow` para compatibilidade com chaves SSH em nuvem.
O Bypass *sshole em Detalhes
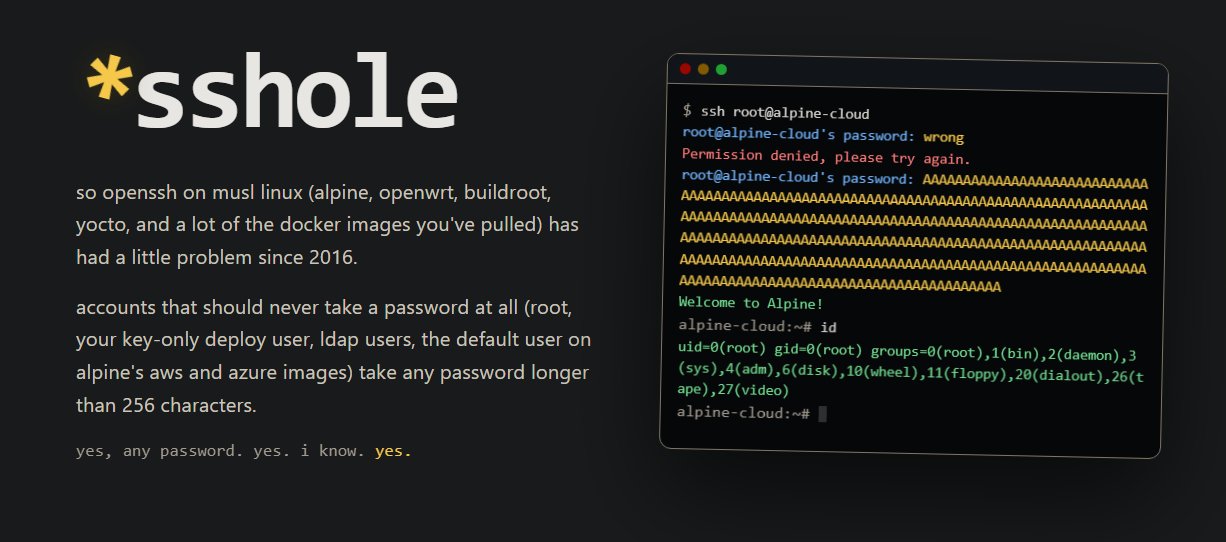
A cadeia de eventos culminou em uma vulnerabilidade que permitia um bypass de autenticação. Segundo @officer_secret, o ataque funcionava da seguinte forma: um usuário se conectava via SSH como `root` (cuja entrada no `shadow` era `*`). Em seguida, digitava qualquer senha com mais de 256 caracteres, como 300 letras ‘A’.
O sistema processava essa senha longa. A função `crypt()` atingia o limite de comprimento e, consequentemente, retornava ``. O OpenSSH, então, comparava este `` retornado com o valor armazenado no banco de dados, que também era `*`. Dessa forma, a autenticação era concedida, e o atacante conseguia acesso como `root`.
Essa série de interações, cada uma considerada razoável em seu contexto original, produziu uma falha de bypass de autenticação perfeita, onde ` == `. A vulnerabilidade foi identificada como CVE-2026-123158 e recebeu o apelido de *sshole. Felizmente, ela foi corrigida no OpenSSH 10.6p2 e nos pacotes Alpine Linux, mas ressalta a importância da vigilância contínua na segurança de sistemas.
Consequências Amplas e Vulnerabilidades Reais
A descoberta dessa falha crítica no OpenSSH, conforme divulgado por @DarkWebInformer, destacou uma vulnerabilidade significativa que permitia acesso sem senha a contas de usuários usando qualquer senha com mais de 256 caracteres. Esta vulnerabilidade, apelidada de *sshole, foi encontrada em instalações do OpenSSH que utilizam a biblioteca `musl libc`, podendo permitir que atacantes ignorem a autenticação e obtenham acesso a contas que deveriam rejeitar completamente os logins por senha.
O problema afetava configurações específicas de sistemas operacionais e ambientes embarcados. Entre os mais notáveis estavam o Alpine Linux, OpenWrt, Buildroot e Yocto, especialmente onde o PAM (Pluggable Authentication Modules) estava desabilitado e a autenticação por senha permanecia ativada. Sob essas condições, os atacantes podiam se autenticar em contas bloqueadas usando senhas arbitrárias entre 257 e 1.024 caracteres, o que demonstrava uma brecha considerável.
O pesquisador que descobriu a falha demonstrou que imagens de nuvem do Alpine Linux afetadas poderiam permitir que atacantes obtivessem privilégios de `root` por meio de uma conta administrativa sem senha. Por isso, a urgência da correção foi enfatizada, com a recomendação para que os administradores atualizassem imediatamente para o OpenSSH 10.6p2 ou desabilitassem a autenticação por senha via SSH até que os patches pudessem ser aplicados.
- Sistemas Afetados: Alpine Linux, OpenWrt, Buildroot, Yocto.
- Condições de Exploração: PAM desabilitado e autenticação por senha habilitada.
- Senhas para Bypass: Entre 257 e 1.024 caracteres.
- Consequência Potencial: Ganhos de privilégios de `root` em imagens de nuvem.
- Solução Recomendada: Atualização para OpenSSH 10.6p2 ou desativação da autenticação por senha.
O Debate sobre a Razoabilidade das Mudanças
Embora @officer_secret tenha caracterizado cada mudança individual que levou à vulnerabilidade como “razoável” em seu contexto isolado, é crucial notar que nem todos os especialistas concordam plenamente com essa perspectiva. Alguns argumentam que a decisão específica da `musl libc` de retornar um asterisco (*) em caso de falha, em vez de `NULL`, pode ser vista como uma violação das especificações originais. Contudo, essa alteração, embora justificada por evitar travamentos, acabou se tornando um elo crítico na cadeia de exploração.
Dessa forma, a discussão sobre a “razoabilidade” de cada passo se torna complexa, pois as consequências de uma decisão podem não ser evidentes até que uma série de eventos inesperados se alinhe décadas depois. Este contraponto sublinha a dificuldade inerente em projetar sistemas de segurança à prova de futuro, onde a interação de componentes de software de diferentes épocas pode gerar vulnerabilidades inesperadas.
Análise Editorial Equipe Bitcoin Block: Soberania e Defesa Digital
A revelação da Falha OpenSSH e seu intrincado caminho de 46 anos serve como um lembrete vívido da fragilidade da infraestrutura digital e da constante necessidade de vigilância. Sob uma lente libertária, este incidente ressalta a importância fundamental da propriedade privada e da autocustódia no ambiente digital. A possibilidade de um bypass de autenticação, mesmo que complexo e acidental, compromete diretamente a capacidade do indivíduo de controlar e proteger seus próprios ativos digitais.
Além disso, a vulnerabilidade *sshole evidencia a natureza inerentemente complexa e muitas vezes custosa do que se convenciona chamar de “segurança centralizada”. A dependência de configurações padrão e a interoperabilidade de softwares desenvolvidos por diferentes equipes, em diferentes épocas, criam vetores de ataque que são difíceis de prever. Por isso, a postura cética em relação a sistemas que exigem confiança em terceiros ou em configurações padronizadas é plenamente justificada.
A resposta prática a falhas como esta reforça princípios essenciais para a soberania individual. Por exemplo, desabilitar a autenticação por senha via SSH e adotar mecanismos mais robustos, como a autenticação baseada em chaves criptográficas (preferencialmente armazenadas em enclaves seguros ou dispositivos como YubiKeys), é uma medida crucial. Isso transfere o controle da segurança para o indivíduo, mitigando a exposição a falhas de software ou a políticas de segurança inadequadas.
Nesse sentido, a trajetória de 46 anos da falha sshole, desde o `` do UNIX até a mudança no Alpine Linux, é uma lição de “história” na tecnologia. Ela ilustra como a inovação relevante e a segurança duradoura não dependem de regulações estatais, mas da constante vigilância do mercado e da comunidade de desenvolvedores. A livre troca de ideias e a concorrência impulsionam a busca por soluções mais resilientes e seguras, adaptadas aos desafios em constante evolução.
Portanto, a ética do mercado livre e do capitalismo voluntário oferece o ambiente mais propício para o desenvolvimento de ferramentas de segurança que realmente empoderam o indivíduo. A descentralização de ativos digitais, como o Bitcoin, e a exigência de autocustódia, como “not your keys, not your coins”, representam a vanguarda dessa defesa. A Falha OpenSSH apenas reitera a necessidade de que cada um seja o guardião mais diligente de sua própria privacidade e propriedade digital, minimizando a dependência de intermediários falíveis.
A vigilância contra o Estado, que muitas vezes busca monitorar e regular o fluxo de informações e ativos, ganha novo fôlego com estas revelações. A privacidade financeira e a segurança digital não são favores concedidos, mas direitos fundamentais que devem ser defendidos por meio de práticas tecnológicas robustas e da desconfiança saudável em relação a sistemas que podem ser explorados, seja por criminosos ou por atores estatais buscando controle. Afinal, a liberdade individual reside na capacidade de proteger o próprio domínio digital.
Não perca a chance de estar com os principais líderes da indústria Blockchain! Uma experiência exclusiva com discussões profundas, networking de alto impacto e colaborações reais.
bitcoinblock.com.br
Conclusão
A intricada evolução da Falha OpenSSH, que levou 46 anos para se manifestar plenamente, serve como um poderoso lembrete da complexidade e dos riscos inerentes aos sistemas de software modernos. A análise de @officer_secret, complementada pelas informações de @DarkWebInformer, ilustra como interações aparentemente inofensivas entre diferentes componentes podem se somar para criar vulnerabilidades críticas, desafiando as suposições de segurança de longa data.
Esta saga tecnológica sublinha a importância vital de práticas de segurança robustas e proativas, especialmente para aqueles que valorizam a soberania sobre seus ativos digitais. Portanto, permanecer vigilante, adotar autenticação multifator forte, utilizar chaves criptográficas armazenadas de forma segura e desabilitar métodos de autenticação menos confiáveis são passos essenciais para proteger a propriedade e a privacidade no cenário digital em constante mudança. Fique atento às atualizações e fortaleça suas defesas digitais para manter-se à frente das ameaças emergentes.
Fonte: análise original publicada por @officer_secret no X.
Isenção de responsabilidade: As opiniões, bem como todas as informações compartilhadas nesta análise de preços ou artigos mencionando projetos, são publicadas de boa-fé. Os leitores deverão fazer sua própria pesquisa e diligência. Qualquer ação tomada pelo leitor é prejudicial para sua conta e risco. O Bitcoin Block não será responsável por qualquer perda ou dano direto ou indireto.
Compre Bitcoin com sigilo absoluto.
Sem KYC, sem burocracia e em poucos minutos. Na Royal BTC você troca reais por BTC sem KYC e sem burocracia. Use o cupom BITCOINBLOCK e entre na economia do Bitcoin com sigilo absoluto.